
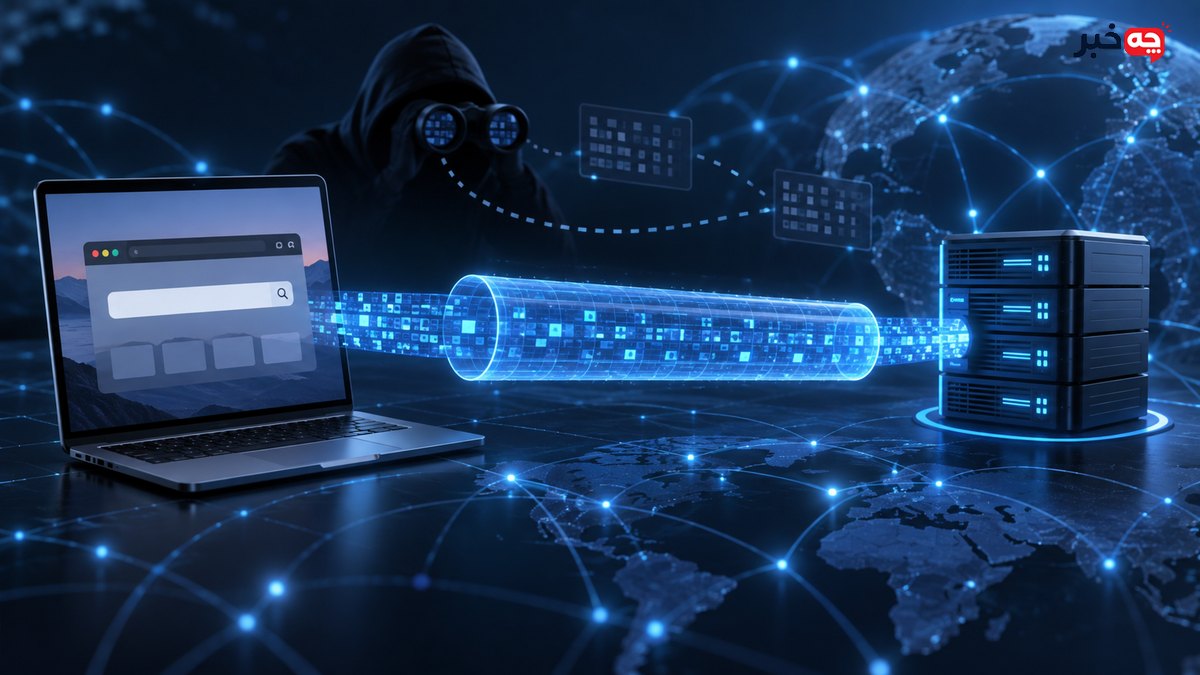
DNS نام دامنه را به نشانی موردنیاز شبکه تبدیل میکند. در DNS سنتی، درخواستها اغلب بدون رمزگذاری جداگانه در شبکه دیده میشوند. DNS over HTTPS یا DoH این درخواست را داخل HTTPS میفرستد تا شبکه محلی یا واسطه مسیر نتواند آن را بهسادگی بخواند یا تغییر دهد. این قابلیت ناشناسبودن کامل ایجاد نمیکند.
DNS نام دامنه را به نشانی موردنیاز شبکه تبدیل میکند. در DNS سنتی، درخواستها اغلب بدون رمزگذاری جداگانه در شبکه دیده میشوند. DNS over HTTPS یا DoH این درخواست را داخل HTTPS میفرستد تا شبکه محلی یا واسطه مسیر نتواند آن را بهسادگی بخواند یا تغییر دهد. این قابلیت ناشناسبودن کامل ایجاد نمیکند.
DoH چه چیزی را پنهان میکند
محتوای درخواست DNS از ناظر ساده مسیر پنهان میشود. با این حال مقصدهای شبکه، زمان و حجم ارتباط و دادههای دیگر ممکن است قابل مشاهده باشند. ارائهدهنده حلکننده DoH نیز درخواستها را دریافت میکند و سیاست ثبت داده آن اهمیت دارد.
شرایط فرد، وسیله یا محیط میتواند نتیجه را تغییر دهد. راهنمای معتبر و داده همان موقعیت را مبنا بگذارید و یک تجربه را بدون بررسی به همه شرایط تعمیم ندهید.
تفاوت با HTTPS سایت
HTTPS ارتباط مرورگر با خود وبسایت را رمزگذاری میکند؛ DoH مرحله تبدیل نام دامنه را پوشش میدهد. فعال بودن یکی جای دیگری را نمیگیرد. مرورگر باید گواهی معتبر سایت را نیز بررسی کند و هشدار امنیتی را نادیده نگیرد.
برای استفاده عملی، وضعیت فعلی را با تاریخ و معیار روشن ثبت کنید. یک تغییر را انجام دهید و نتیجه را در شرایط مشابه دوباره بسنجید تا اثر واقعی آن از تغییرات همزمان جدا شود.
تفاوت با VPN
VPN بخش بزرگتری از ترافیک دستگاه را تا سرور VPN تونل میکند، در حالی که DoH فقط درخواستهای DNS را رمزگذاری میکند. هیچکدام بهتنهایی هویت و فعالیت را از همه طرفها پنهان نمیکنند. اعتماد از ارائهدهنده اینترنت به سرویس دیگری منتقل میشود.
شرایط فرد، وسیله یا محیط میتواند نتیجه را تغییر دهد. راهنمای معتبر و داده همان موقعیت را مبنا بگذارید و یک تجربه را بدون بررسی به همه شرایط تعمیم ندهید.
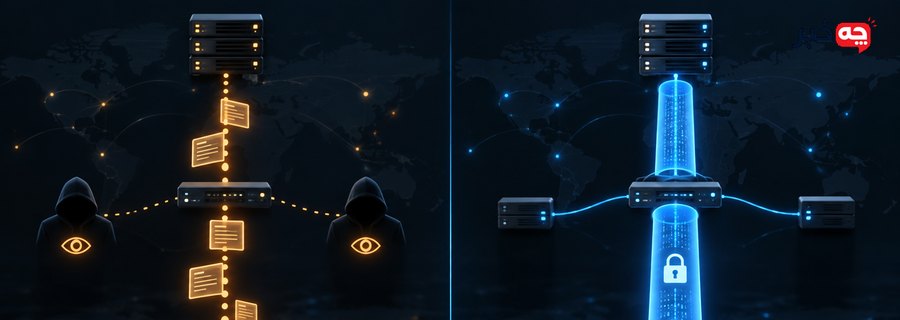
تصویر میانمتن: مسیر عادی و مسیر رمزگذاریشده DNS
در مسیر عادی، درخواست نام دامنه جدا از ارتباط وب حرکت میکند و ممکن است در شبکه محلی دیده شود. در DoH، درخواست داخل تونل HTTPS به حلکننده میرود. مقایسه باید فقط حفاظت از DNS را نشان دهد، نه نامرئی شدن کل ترافیک.
برای استفاده عملی، وضعیت فعلی را با تاریخ و معیار روشن ثبت کنید. یک تغییر را انجام دهید و نتیجه را در شرایط مشابه دوباره بسنجید تا اثر واقعی آن از تغییرات همزمان جدا شود.
انتخاب حلکننده
سیاست حفظ حریم خصوصی، محل نگهداری داده، فیلتر امنیتی و قابلیت اطمینان را بررسی کنید. سریعترین سرویس همیشه خصوصیترین گزینه نیست. سازمانها ممکن است حلکننده مدیریتشده خود را برای امنیت، ثبت رخداد یا دسترسی داخلی تعیین کنند.
شرایط فرد، وسیله یا محیط میتواند نتیجه را تغییر دهد. راهنمای معتبر و داده همان موقعیت را مبنا بگذارید و یک تجربه را بدون بررسی به همه شرایط تعمیم ندهید.
اثر در شبکه سازمانی و خانواده
DoH مرورگر میتواند فیلتر DNS محلی، کنترل والدین یا نامهای داخلی سازمان را دور بزند. مرورگرهای معتبر سازوکارهایی برای سیاست سازمانی دارند. پیش از تغییر روی دستگاه کاری یا مدرسه، دستورالعمل مدیر شبکه را رعایت کنید.
برای استفاده عملی، وضعیت فعلی را با تاریخ و معیار روشن ثبت کنید. یک تغییر را انجام دهید و نتیجه را در شرایط مشابه دوباره بسنجید تا اثر واقعی آن از تغییرات همزمان جدا شود.
فعالسازی و آزمایش
در تنظیمات امنیت یا حریم خصوصی مرورگر، Secure DNS را پیدا و ارائهدهنده را انتخاب کنید. سپس صفحه آزمون رسمی همان سرویس را باز کنید. اگر نامهای داخلی یا کنترلهای شبکه شکست، تنظیم را برگردانید و با مدیر شبکه هماهنگ شوید.
شرایط فرد، وسیله یا محیط میتواند نتیجه را تغییر دهد. راهنمای معتبر و داده همان موقعیت را مبنا بگذارید و یک تجربه را بدون بررسی به همه شرایط تعمیم ندهید.
محدودیتهای حریم خصوصی
ورود به حساب، کوکیها، اثرانگشت مرورگر و نشانی IP همچنان میتوانند فعالیت را به کاربر پیوند دهند. DoH ابزار محدود برای محرمانگی و تمامیت DNS است. تنظیمات حساب، مجوزها و بهروزرسانی دستگاه همچنان ضروریاند.
برای استفاده عملی، وضعیت فعلی را با تاریخ و معیار روشن ثبت کنید. یک تغییر را انجام دهید و نتیجه را در شرایط مشابه دوباره بسنجید تا اثر واقعی آن از تغییرات همزمان جدا شود.
برنامه عملی مرحلهبهمرحله
مرحله 1: DoH چه چیزی را پنهان میکند
محتوای درخواست DNS از ناظر ساده مسیر پنهان میشود. با این حال مقصدهای شبکه، زمان و حجم ارتباط و دادههای دیگر ممکن است قابل مشاهده باشند. ارائهدهنده حلکننده DoH نیز درخواستها را دریافت میکند و سیاست ثبت داده آن اهمیت دارد. نتیجه این مرحله را ثبت کنید و پیش از رفتن به مرحله بعد، هر نشانه خطر یا اختلاف با انتظار را بررسی کنید.
مرحله 2: تفاوت با HTTPS سایت
HTTPS ارتباط مرورگر با خود وبسایت را رمزگذاری میکند؛ DoH مرحله تبدیل نام دامنه را پوشش میدهد. فعال بودن یکی جای دیگری را نمیگیرد. مرورگر باید گواهی معتبر سایت را نیز بررسی کند و هشدار امنیتی را نادیده نگیرد. نتیجه این مرحله را ثبت کنید و پیش از رفتن به مرحله بعد، هر نشانه خطر یا اختلاف با انتظار را بررسی کنید.
مرحله 3: تفاوت با VPN
VPN بخش بزرگتری از ترافیک دستگاه را تا سرور VPN تونل میکند، در حالی که DoH فقط درخواستهای DNS را رمزگذاری میکند. هیچکدام بهتنهایی هویت و فعالیت را از همه طرفها پنهان نمیکنند. اعتماد از ارائهدهنده اینترنت به سرویس دیگری منتقل میشود. نتیجه این مرحله را ثبت کنید و پیش از رفتن به مرحله بعد، هر نشانه خطر یا اختلاف با انتظار را بررسی کنید.
مرحله 4: تصویر میانمتن: مسیر عادی و مسیر رمزگذاریشده DNS
در مسیر عادی، درخواست نام دامنه جدا از ارتباط وب حرکت میکند و ممکن است در شبکه محلی دیده شود. در DoH، درخواست داخل تونل HTTPS به حلکننده میرود. مقایسه باید فقط حفاظت از DNS را نشان دهد، نه نامرئی شدن کل ترافیک. نتیجه این مرحله را ثبت کنید و پیش از رفتن به مرحله بعد، هر نشانه خطر یا اختلاف با انتظار را بررسی کنید.
مرحله 5: انتخاب حلکننده
سیاست حفظ حریم خصوصی، محل نگهداری داده، فیلتر امنیتی و قابلیت اطمینان را بررسی کنید. سریعترین سرویس همیشه خصوصیترین گزینه نیست. سازمانها ممکن است حلکننده مدیریتشده خود را برای امنیت، ثبت رخداد یا دسترسی داخلی تعیین کنند. نتیجه این مرحله را ثبت کنید و پیش از رفتن به مرحله بعد، هر نشانه خطر یا اختلاف با انتظار را بررسی کنید.
مرحله 6: اثر در شبکه سازمانی و خانواده
DoH مرورگر میتواند فیلتر DNS محلی، کنترل والدین یا نامهای داخلی سازمان را دور بزند. مرورگرهای معتبر سازوکارهایی برای سیاست سازمانی دارند. پیش از تغییر روی دستگاه کاری یا مدرسه، دستورالعمل مدیر شبکه را رعایت کنید. نتیجه این مرحله را ثبت کنید و پیش از رفتن به مرحله بعد، هر نشانه خطر یا اختلاف با انتظار را بررسی کنید.
مرحله 7: فعالسازی و آزمایش
در تنظیمات امنیت یا حریم خصوصی مرورگر، Secure DNS را پیدا و ارائهدهنده را انتخاب کنید. سپس صفحه آزمون رسمی همان سرویس را باز کنید. اگر نامهای داخلی یا کنترلهای شبکه شکست، تنظیم را برگردانید و با مدیر شبکه هماهنگ شوید. نتیجه این مرحله را ثبت کنید و پیش از رفتن به مرحله بعد، هر نشانه خطر یا اختلاف با انتظار را بررسی کنید.
خطاهای رایج
در موضوع «DNS over HTTPS»، شروع بدون تعریف وضعیت اولیه و تغییر دادن چند عامل با هم، نتیجه را مبهم میکند. از اقدام کمخطر و قابل برگشت آغاز کنید و هر مرحله را جدا بسنجید.
تکیه بر یک عدد یا توصیه عمومی نیز ممکن است گمراهکننده باشد. مشخصات سازنده، شرایط محیطی و سابقه فرد یا سازمان را کنار توصیه عمومی بخوانید. در تصمیم پزشکی، حقوقی یا ایمنی از متخصص همان حوزه کمک بگیرید.
نادیده گرفتن نشانه هشدار برای رسیدن سریعتر به نتیجه، هزینه و خطر را بیشتر میکند. توقف بهموقع و ثبت دقیق اطلاعات معمولاً برای عیبیابی یا مراجعه تخصصی ارزش بیشتری از ادامه آزمون و خطا دارد.
چکلیست کوتاه
- DoH چه چیزی را پنهان میکند
- تفاوت با HTTPS سایت
- تفاوت با VPN
- تصویر میانمتن: مسیر عادی و مسیر رمزگذاریشده DNS
- انتخاب حلکننده
- اثر در شبکه سازمانی و خانواده
- فعالسازی و آزمایش
ارزیابی نتیجه
پس از اجرای توصیهها، همان شاخصی را که در شروع ثبت کردهاید دوباره بررسی کنید. تغییر کوتاهمدت را با نتیجه پایدار اشتباه نگیرید و شرایط آزمون را تا حد ممکن یکسان نگه دارید. اگر نتیجه برخلاف انتظار بود، به مرحله قبل برگردید و بهجای افزودن تغییر تازه، علت اختلاف را پیدا کنید. این سابقه برای تصمیم بعدی یا توضیح مسئله به متخصص نیز مفید است.
مطالب مرتبط
جمعبندی
DNS نام دامنه را به نشانی موردنیاز شبکه تبدیل میکند. در DNS سنتی، درخواستها اغلب بدون رمزگذاری جداگانه در شبکه دیده میشوند. DNS over HTTPS یا DoH این درخواست را داخل HTTPS میفرستد تا شبکه محلی یا واسطه مسیر نتواند آن را بهسادگی بخواند یا تغییر دهد. این قابلیت ناشناسبودن کامل ایجاد نمیکند.
راهکارها را مرحلهای اجرا و نتیجه را ثبت کنید. اگر مشکل ادامه یافت یا پیامد جانی، مالی یا حقوقی داشت، ارزیابی تخصصی را عقب نیندازید.
سوالات متداول
DoH کاربر را ناشناس میکند؟
خیر. فقط درخواست DNS را رمزگذاری میکند و نشانی IP و دادههای دیگر باقی میمانند.
DoH همان VPN است؟
خیر. VPN دامنه گستردهتری از ترافیک را تونل میکند.
آیا سرعت اینترنت بیشتر میشود؟
ممکن است زمان DNS تغییر کند، اما افزایش سرعت عمومی تضمین نمیشود.
روی رایانه کاری فعال کنیم؟
فقط مطابق سیاست سازمان، چون ممکن است نامهای داخلی یا کنترل امنیتی را مختل کند.