
کد QR خودِ مقصد را بهسادگی نشان نمیدهد؛ گوشی پس از خواندن آن ممکن است نشانی سایت، درخواست پرداخت یا اطلاعات دیگری را نمایش دهد. خطر اصلی زمانی است که بدون بررسی مقصد، لینک را باز کنید و در صفحه جعلی رمز، اطلاعات کارت یا کد ورود بدهید. یک کد چسباندهشده روی کد اصلی یا پیام فوری و غیرمنتظره نیز نشانه احتیاط است. بررسی منبع کد و پیشنمایش نشانی، چند ثانیه زمان میگیرد و جلوی بسیاری از اشتباهها را میگیرد.
- کد QR میتواند نشانی صفحهای را در خود داشته باشد که شبیه سایت بانک، فروشگاه یا پارکینگ است.
- ببینید کد کجا قرار گرفته و چه کسی آن را گذاشته است.
- بسیاری از گوشیها پیش از باز کردن صفحه، نشانی مقصد را نشان میدهند.
- اگر صفحه بلافاصله رمز، کد یکبارمصرف، اطلاعات کامل کارت یا نصب برنامه میخواهد، پیش از ادامه هویت سرویس را بررسی کنید.
کد QR چگونه میتواند به کلاهبرداری منجر شود؟
کد QR میتواند نشانی صفحهای را در خود داشته باشد که شبیه سایت بانک، فروشگاه یا پارکینگ است. اگر کاربر آن را باز کند و اطلاعات حساس وارد کند، دادهها به گرداننده همان صفحه میرسد. خودِ شکل مربعی کد هیچ تضمینی درباره اعتبار مقصد نمیدهد.
در یک سناریو، فردی برچسب QR جعلی را روی کد پرداخت اصلی میچسباند. در سناریوی دیگر، پیامکی ادعا میکند بسته پستی مشکل دارد و برای رفع آن باید کد را اسکن کنید. هر دو به اعتماد به زمینه متکیاند: یکی ظاهر محل عمومی و دیگری فوریت پیام. کمیسیون تجارت فدرال آمریکا درباره هر دو نوع سوءاستفاده هشدار داده است.
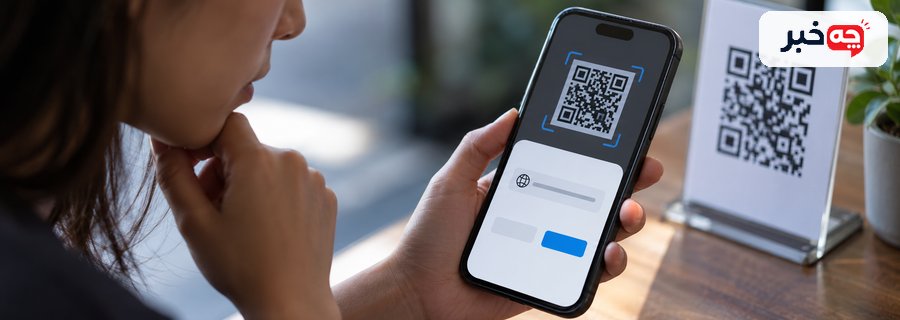
اسکن کردن با دوربین و دیدن پیشنمایش لزوماً به معنی ورود به سایت نیست، اما بعضی برنامهها ممکن است رفتار متفاوتی داشته باشند. بهتر است از دوربین یا ابزار قابل اعتماد گوشی استفاده کنید و هیچ لینک ناشناسی را خودکار باز نکنید. خطر را دقیق نام ببرید: ورود به صفحه جعلی، نصب برنامه نامعتبر یا پرداخت به مقصد اشتباه. همه این اتفاقها با هر اسکن رخ نمیدهند.
پیش از اسکن منبع کد را چگونه بسنجیم؟
ببینید کد کجا قرار گرفته و چه کسی آن را گذاشته است. برچسبی که روی برچسب دیگر چسبیده، چاپی ناهمخوان یا پیام غیرمنتظره با درخواست فوری پرداخت، دلیل بررسی بیشتر است. در محل کسبوکار، میتوانید نشانی رسمی را از تابلو، کارکنان یا سایت شناختهشده همان مجموعه تأیید کنید.
اگر کد در ایمیل یا پیامک ناشناس آمده، برای بررسی ادعای فرستنده از راهی جداگانه استفاده کنید. شماره تماس یا نشانی داخل همان پیام را مرجع مستقل ندانید. مثلاً برای پرداخت قبض یا پیگیری بسته، برنامه رسمی یا نشانیای را که قبلاً میشناختید باز کنید. هرچه درخواست فوریتر و تهدیدآمیزتر باشد، مکث کوتاه پیش از عمل ارزش بیشتری دارد.
کد روی بسته محصول یا کارت ویزیت نیز میتواند معتبر باشد، اما اعتبار ظاهری آن را تضمین نمیکند. اگر قرار است حساب وارد کنید یا پول بپردازید، معیار سختگیرانهتری به کار ببرید. برای دریافت یک منوی عمومی، بررسی مقصد کافی است؛ برای پرداخت، علاوه بر مقصد، نام گیرنده و مبلغ را نیز پیش از تأیید ببینید. این تفاوت بر اساس پیامد کار است.
پیشنمایش نشانی چه چیزی را نشان میدهد؟
بسیاری از گوشیها پیش از باز کردن صفحه، نشانی مقصد را نشان میدهند. آن را کامل ببینید: دامنه اصلی چیست، آیا حروف جابهجا یا اضافه شدهاند و آیا مسیر به سرویس مورد انتظار تعلق دارد؟ وجود قفل یا HTTPS فقط رمزگذاری ارتباط را نشان میدهد و بهتنهایی معتبر بودن کسبوکار را ثابت نمیکند.
نام سایت را از انتهای دامنه اصلی تشخیص دهید، نه از واژههای آشنا در ابتدای یک نشانی بلند. دامنهای مانند `example-bank.fake-site.test` متعلق به `fake-site.test` است، حتی اگر نام بانک در ابتدای آن دیده شود. این مثال ساختگی صرفاً روش خواندن دامنه را نشان میدهد. کوتاهکننده لینک و تغییرمسیر نیز بررسی را سختتر میکند؛ در چنین حالتی بهتر است برای کار حساس، نشانی رسمی را خودتان وارد کنید.
راهنمای تازه FTC درباره کدهای QR در مکان عمومی توصیه میکند نشانی پیشنمایش را برای غلط املایی یا جابهجایی حروف بررسی کنید. این کار مفید است، ولی همه حملهها را آشکار نمیکند؛ صفحه جعلی ممکن است دامنهای شبیه و ظاهر حرفهای داشته باشد. برای ورود یا پرداخت، مسیر مستقل مطمئنتر است.
پس از باز شدن صفحه چه نشانههایی مهماند؟
اگر صفحه بلافاصله رمز، کد یکبارمصرف، اطلاعات کامل کارت یا نصب برنامه میخواهد، پیش از ادامه هویت سرویس را بررسی کنید. درخواست فوری با شمارش معکوس یا تهدید بسته شدن حساب، دلیلی برای عجله نیست. ظاهر لوگو و رنگ صفحه بهآسانی تقلید میشود.
نشانی نهایی را دوباره ببینید، چون ممکن است پس از باز شدن از یک دامنه به دامنه دیگر منتقل شوید. متن خطا، گزینههای پرداخت و نام شرکت را با مسیر رسمی مقایسه کنید. اگر صفحه مربوط به یک مجموعه واقعی است، از برنامه رسمی یا تایپ نشانی شناختهشده همان خدمت به آن برسید. اگر نتیجه متفاوت است، اطلاعات وارد نکنید. برای دریافت فایل نیز پیش از اجرا، راهنمای بررسی هش فایل دانلودشده کاربرد دارد، ولی هش فقط وقتی مرجع رسمی معتبر وجود دارد معنا پیدا میکند.
نصب برنامه از لینک ناشناس در صفحه QR را با احتیاط بیشتری بسنجید. فروشگاه رسمی برنامه و نام ناشر را بررسی کنید، اما حتی حضور در فروشگاه نیز بهتنهایی تضمین مطلق نیست. اگر صفحه برای انجام کاری ساده مانند دیدن منو، دسترسی گسترده به پیامک یا مخاطبان میخواهد، دلیل آن را بپرسید. سطح دسترسی باید با کارکرد درخواستشده تناسب داشته باشد.
آیا اسکن کردن بدون کلیک هم خطر دارد؟
در بسیاری از گوشیهای بهروز، خواندن کد و دیدن پیشنمایش با باز کردن لینک و وارد کردن اطلاعات متفاوت است. بااینحال، نباید فرض کرد همه برنامههای اسکنر رفتاری یکسان دارند. از ابزار پیشفرض و بهروز گوشی استفاده کنید و تنظیم باز شدن خودکار لینک را در صورت وجود بررسی کنید.
خطرهای فنی نادرتر نیز ممکناند، بهخصوص اگر سیستم یا برنامه آسیبپذیری داشته باشد؛ برای همین بهروزرسانی سیستم مهم است. اما پیام عملی برای بیشتر کاربران ساده است: کد را تنها از منبع قابل اعتماد بخوانید، مقصد را ببینید و از ورود به صفحه مشکوک خودداری کنید. گفتن اینکه «صرف اسکن همیشه گوشی را آلوده میکند» اغراق است و میتواند توجه را از خطر رایجتر، یعنی فریب در صفحه مقصد، منحرف کند.
اگر اسکنر شخص ثالث نصب کردهاید، مجوزهایش را ببینید. یک برنامه ساده خواندن کد معمولاً به دوربین نیاز دارد، ولی دسترسی به پیامک، مخاطبان یا مدیریت دستگاه باید دلیل روشنی داشته باشد. برنامههایی که لینک را بدون پیشنمایش باز میکنند، فرصت بررسی را کم میکنند. برای استفاده روزمره، ابزار داخلی گوشی اغلب کافی است و نصب چند اسکنر ناشناس ضرورتی ندارد.
اگر کد را اسکن و لینک را باز کردیم چه کنیم؟
اگر فقط صفحه را باز کردهاید و هیچ اطلاعاتی وارد یا فایلی نصب نکردهاید، صفحه را ببندید و وضعیت مرورگر و گوشی را بررسی کنید. اگر رمز، کد ورود یا اطلاعات کارت دادهاید، اقدام سریعتر لازم است. از مسیر رسمی سرویس، رمز را تغییر دهید و تراکنشها را بررسی کنید.
برای حسابی که رمز آن در صفحه مشکوک وارد شده، رمز همان حساب و هر حساب دیگری با رمز تکراری را عوض کنید. احراز هویت چندمرحلهای را فعال کنید و نشستهای فعال را بررسی کنید. اگر اطلاعات کارت یا پرداخت وارد کردهاید، با بانک یا ارائهدهنده پرداخت از شماره رسمی تماس بگیرید و راهنمایی بگیرید. اگر برنامهای نصب کردهاید، نام و مجوزهای آن را ثبت و با روش رسمی سیستم حذف و گوشی را بهروز کنید.
FTC نیز در راهنمای خود تغییر رمز و بررسی تراکنشها را پس از ورود اطلاعات در صفحه مشکوک توصیه میکند. نوع اقدام به آنچه انجام دادهاید بستگی دارد؛ باز کردن صرف صفحه با پرداخت یا نصب برنامه یکسان نیست. اگر برای کار با حساب مشترک یا رایانه خانوادگی نگران هستید، راهنمای حساب مهمان ویندوز موضوع جداگانهای است و جای رسیدگی به حسابی که رمز آن لو رفته را نمیگیرد.
کد QR پرداخت را چگونه بررسی کنیم؟
در پرداخت، سه چیز را جدا ببینید: منبع کد، نشانی یا برنامه مقصد و نام گیرنده و مبلغ نهایی. حتی اگر صفحه معتبر به نظر برسد، پیش از تأیید تراکنش جزئیات پرداخت را بخوانید. اگر نام پذیرنده با فروشگاه یا خدمت مورد انتظار فرق دارد، پرداخت را متوقف و از مسئول محل سؤال کنید.
برچسب QR روی پارکومتر، میز رستوران یا پیشخوان ممکن است بهآسانی جایگزین شود. اگر چیزی روی چاپ اصلی چسبیده، از کارکنان یا کانال رسمی درباره روش پرداخت بپرسید. برای پرداخت آنلاین، رسید و شناسه تراکنش را نگه دارید. اگر سرویس از شما میخواهد پرداخت را بیرون از مسیر معمول و با عجله انجام دهید، دلیل آن را مستقل تأیید کنید.
کدهای QR گاهی فقط یک شماره حساب یا متن را نشان میدهند و گاهی شما را به صفحه وب میبرند. در هر دو، اطلاعاتی که برنامه پرداخت پیش از تأیید نمایش میدهد مهم است. از روی تصویر مربعی نمیتوان دریافت پول به کجا میرود. اگر مقصد را نمیتوانید روشن ببینید، روش پرداخت دیگری انتخاب کنید.
چگونه برای اعضای خانواده یک قاعده ساده بسازیم؟
قاعده عملی این است: «منبع را ببین، نشانی را بخوان، بعد تصمیم بگیر.» برای کودکان و سالمندانی که کمتر با دامنهها کار میکنند، مثال واقعی از یک نشانی رسمی و یک نشانی شبیهسازیشده نشان دهید. تمرین با تصویر بدون پرداخت واقعی، از ترساندن کلی درباره هر کد مفیدتر است.
به اعضای خانواده بگویید برای پیام فوری از بانک، پست یا فروشگاه، از همان پیام وارد نشوند. برنامه رسمی را جدا باز کنند یا شماره شناختهشده را بگیرند. اگر اشتباه کردند، سرزنش نکنید؛ اطلاع سریع درباره رمز یا پرداخت فرصت اقدام را بیشتر میکند. هدف ایجاد عادت بررسی است، نه اینکه استفاده از QR بهکلی کنار گذاشته شود.
در محل کار نیز میتوان کدهای رسمی را با برچسب و نشانی خوانا کنارشان منتشر کرد و دورهای سالم بودن آنها را دید. اگر مشتری کدی مخدوش میبیند، باید راه گزارش سادهای داشته باشد. چنین اقدامهایی اعتماد به کد معتبر را بیشتر میکند، اما هنوز بررسی نشانی مقصد پیش از ورود اطلاعات لازم است.
کد QR ناشناس را با منبع و مقصدش بسنجید. پیش از باز کردن، نشانی پیشنمایش را بخوانید و برای ورود به حساب یا پرداخت از مسیر رسمی مستقل استفاده کنید. اگر اطلاعات حساس وارد کردهاید، رمز را تغییر دهید و تراکنشها را بررسی کنید. خطر رایج، اعتماد عجولانه به صفحه مقصد است، نه خودِ شکل کد.
آیا هر کد QR ناشناس بدافزار نصب میکند؟
خیر. خطر اصلی معمولاً هدایت به صفحه جعلی یا درخواست اطلاعات است. بااینحال سیستم و برنامههای گوشی را بهروز نگه دارید.
اگر فقط لینک را دیدم و باز نکردم چه کنم؟
نشانی را بررسی و در صورت تردید از کد استفاده نکنید. دیدن پیشنمایش با وارد کردن اطلاعات یا نصب برنامه متفاوت است.
بعد از وارد کردن رمز در صفحه مشکوک چه کنم؟
از مسیر رسمی رمز را عوض کنید، رمزهای تکراری را تغییر دهید، احراز هویت چندمرحلهای را فعال و نشستهای فعال را بررسی کنید.
- FTC، سوءاستفاده از کد QR و راههای کاهش خطر
- FTC، بررسی کد QR در مکان عمومی و اقدام پس از ورود اطلاعات