
در طراحی امن، الگوی زیستی معمولاً روی دستگاه بررسی میشود. بیومتریک اغلب قفل کلید رمزنگاری یا مجوز پرداخت را باز میکند. این راهنما تصمیمهای عملی و خطاهای رایج را بر اساس منابع رسمی مرور میکند تا تفاوت میان ادعای تبلیغاتی و قابلیت واقعی روشن شود.
- در طراحی امن، الگوی زیستی معمولاً روی دستگاه بررسی میشود.
- بیومتریک اغلب قفل کلید رمزنگاری یا مجوز پرداخت را باز میکند.
- Passkey در برابر فیشینگ مقاومتر از رمز عبور و کد پیامکی طراحی شده است.
- PIN و فرایند بازیابی امن همچنان لازماند.
هیچ روش احراز هویت بدون خطا نیست. برای پرداختهای حساس، قفل دستگاه، امکان لغو دسترسی، اعلان تراکنش و روش بازیابی امن را فعال نگه دارید و اطلاعات زیستی را فقط به سرویس معتبر بسپارید.
پرداخت بیومتریک چگونه انجام میشود؟
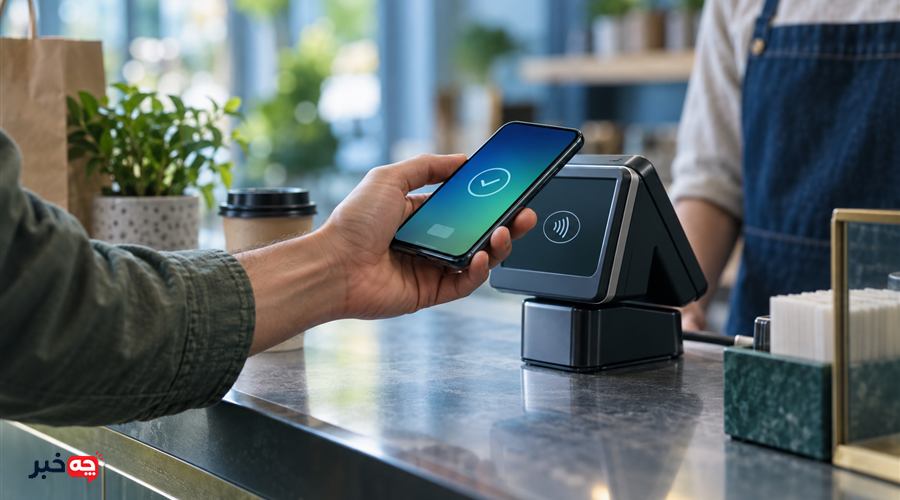
کاربر با اثر انگشت، چهره یا ویژگی زیستی دیگری حضور خود را برای دستگاه تأیید میکند و دستگاه مجوز رمزنگاریشده تراکنش را میفرستد. در معماری خوب، فروشنده تصویر اثر انگشت را دریافت نمیکند؛ حسگر فقط تطبیق محلی را انجام میدهد و نتیجه برای آزادسازی کلید یا توکن پرداخت استفاده میشود.
در تنظیمات کیف پول ببینید داده کجا پردازش و چه روشی برای پرداخت بزرگ درخواست میشود. برای بررسی جزئیات و تغییرات جدید، مشخصات احراز هویت FIDO را باز کنید و تاریخ صفحه را ببینید. منبع رسمی باید بر تجربه فردی، تبلیغ یا اسکرینشات بدون زمینه مقدم باشد.
خطای رایج، تصور اینکه عکس اثر انگشت همراه هر تراکنش برای بانک ارسال میشود است. این خطا میتواند هزینه، ریسک یا انتظار نادرست ایجاد کند. تصمیم بهتر با ثبت فرضها، مقایسه گزینهها و داشتن مسیر جایگزین شکل میگیرد؛ راهنمای احراز هویت دومرحلهای چیست نیز برای تکمیل بررسی مفید است.
یک کنترل ساده انجام دهید: هدف، داده لازم، مسئول اقدام و نشانه موفقیت را در چهار سطر بنویسید. سپس نتیجه را پس از یک دوره مشخص دوباره بسنجید. این روش باعث میشود تغییر شرایط یا فناوری زود دیده شود و به جای واکنش احساسی، بر شواهد قابل پیگیری تکیه کنید.
بیومتریک، PIN و Passkey چه تفاوتی دارند؟
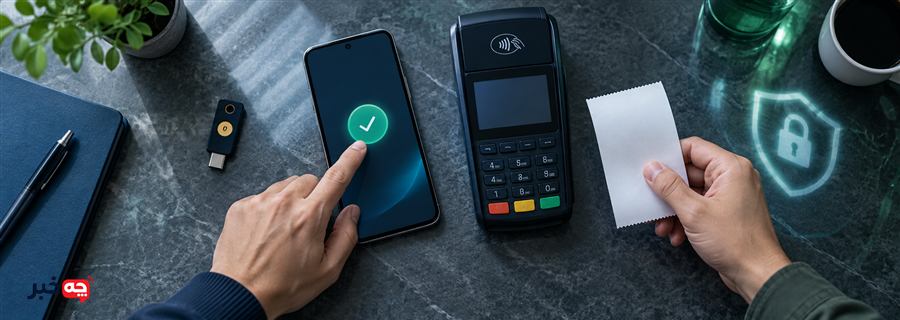
بیومتریک ویژگی شماست، PIN دانسته شماست و Passkey یک جفت کلید رمزنگاری وابسته به سرویس است. اثر انگشت یا چهره میتواند Passkey را روی دستگاه باز کند؛ بنابراین سرویس اثبات رمزنگاری دریافت میکند، نه الگوی زیستی. PIN دستگاه مسیر جایگزین محلی است.
برای هر حساب بررسی کنید احراز هویت به دامنه سرویس متصل و ضد فیشینگ است یا صرفاً قفل اپ را باز میکند. برای بررسی جزئیات و تغییرات جدید، کاربرد Passkey در پرداخت را باز کنید و تاریخ صفحه را ببینید. منبع رسمی باید بر تجربه فردی، تبلیغ یا اسکرینشات بدون زمینه مقدم باشد.
خطای رایج، یکی دانستن بازکردن صفحه با اثر انگشت و امضای امن خود تراکنش است. این خطا میتواند هزینه، ریسک یا انتظار نادرست ایجاد کند. تصمیم بهتر با ثبت فرضها، مقایسه گزینهها و داشتن مسیر جایگزین شکل میگیرد؛ راهنمای مدیریت امن رمزهای عبور نیز برای تکمیل بررسی مفید است.
یک کنترل ساده انجام دهید: هدف، داده لازم، مسئول اقدام و نشانه موفقیت را در چهار سطر بنویسید. سپس نتیجه را پس از یک دوره مشخص دوباره بسنجید. این روش باعث میشود تغییر شرایط یا فناوری زود دیده شود و به جای واکنش احساسی، بر شواهد قابل پیگیری تکیه کنید.
الگوی زیستی کجا ذخیره میشود؟
سامانههای معتبر معمولاً قالب ریاضی را در بخش امن دستگاه نگه میدارند و تصویر خام را برای تطبیق روزمره ارسال نمیکنند. بااینحال طراحی محصولات متفاوت است و پایگاه زیستی مرکزی پیامد نقض شدیدتری دارد، زیرا چهره و اثر انگشت مانند رمز عبور قابل تغییر آسان نیستند.
سیاست حریم خصوصی و امکان حذف داده پس از بستن حساب را بخوانید. برای بررسی جزئیات و تغییرات جدید، راهنمای هویت دیجیتال NIST SP 800-63B-4 را باز کنید و تاریخ صفحه را ببینید. منبع رسمی باید بر تجربه فردی، تبلیغ یا اسکرینشات بدون زمینه مقدم باشد.
خطای رایج، ثبت بیومتریک در کیوسک یا اپ ناشناخته بدون دانستن محل و مدت نگهداری است. این خطا میتواند هزینه، ریسک یا انتظار نادرست ایجاد کند. تصمیم بهتر با ثبت فرضها، مقایسه گزینهها و داشتن مسیر جایگزین شکل میگیرد؛ راهنمای احراز هویت دومرحلهای چیست نیز برای تکمیل بررسی مفید است.
یک کنترل ساده انجام دهید: هدف، داده لازم، مسئول اقدام و نشانه موفقیت را در چهار سطر بنویسید. سپس نتیجه را پس از یک دوره مشخص دوباره بسنجید. این روش باعث میشود تغییر شرایط یا فناوری زود دیده شود و به جای واکنش احساسی، بر شواهد قابل پیگیری تکیه کنید.
Passkey چرا در برابر فیشینگ مقاوم است؟
کلید خصوصی روی دستگاه میماند و امضا به دامنه واقعی سرویس وابسته است. صفحه جعلی نمیتواند همان پاسخ معتبر را برای دامنه اصلی تولید کند. طبق FIDO، اطلاعات زیستی در فرایند استاندارد از دستگاه خارج نمیشود. همگامسازی Passkey نیز باید با حساب ابری امن محافظت شود.
قفل قوی و بازیابی حساب ابری را فعال و دستگاههای متصل را دورهای مرور کنید. برای بررسی جزئیات و تغییرات جدید، مشخصات احراز هویت FIDO را باز کنید و تاریخ صفحه را ببینید. منبع رسمی باید بر تجربه فردی، تبلیغ یا اسکرینشات بدون زمینه مقدم باشد.
خطای رایج، اعتماد به هر اعلان ورود بدون کنترل نام سرویس و دستگاه درخواستکننده است. این خطا میتواند هزینه، ریسک یا انتظار نادرست ایجاد کند. تصمیم بهتر با ثبت فرضها، مقایسه گزینهها و داشتن مسیر جایگزین شکل میگیرد؛ راهنمای مدیریت امن رمزهای عبور نیز برای تکمیل بررسی مفید است.
یک کنترل ساده انجام دهید: هدف، داده لازم، مسئول اقدام و نشانه موفقیت را در چهار سطر بنویسید. سپس نتیجه را پس از یک دوره مشخص دوباره بسنجید. این روش باعث میشود تغییر شرایط یا فناوری زود دیده شود و به جای واکنش احساسی، بر شواهد قابل پیگیری تکیه کنید.
خطای پذیرش و رد چیست؟
هیچ حسگر زیستی صددرصد دقیق نیست؛ سامانه میان پذیرش اشتباه و رد اشتباه تعادل برقرار میکند. نور، رطوبت، آسیب انگشت، تغییر چهره و کیفیت حسگر نتیجه را تغییر میدهند. تشخیص زندهبودن برای مقابله با عکس، ماسک یا نمونه جعلی مهم است.
روش جایگزین امن داشته باشید و پس از چند شکست به فرایند بازیابی رسمی بروید. برای بررسی جزئیات و تغییرات جدید، کاربرد Passkey در پرداخت را باز کنید و تاریخ صفحه را ببینید. منبع رسمی باید بر تجربه فردی، تبلیغ یا اسکرینشات بدون زمینه مقدم باشد.
خطای رایج، کاهش افراطی حساسیت فقط برای سریعترشدن پرداخت است. این خطا میتواند هزینه، ریسک یا انتظار نادرست ایجاد کند. تصمیم بهتر با ثبت فرضها، مقایسه گزینهها و داشتن مسیر جایگزین شکل میگیرد؛ راهنمای احراز هویت دومرحلهای چیست نیز برای تکمیل بررسی مفید است.
یک کنترل ساده انجام دهید: هدف، داده لازم، مسئول اقدام و نشانه موفقیت را در چهار سطر بنویسید. سپس نتیجه را پس از یک دوره مشخص دوباره بسنجید. این روش باعث میشود تغییر شرایط یا فناوری زود دیده شود و به جای واکنش احساسی، بر شواهد قابل پیگیری تکیه کنید.
توکنسازی چه نقشی دارد؟
کیف پولهای پرداخت اغلب بهجای شماره اصلی کارت، توکن محدود به دستگاه یا فروشنده استفاده میکنند. در صورت نشت، توکن ممکن است خارج از زمینه تعریفشده قابل استفاده نباشد. بیومتریک، توکن و رمزنگاری لایههای مکملاند و هیچکدام بهتنهایی کل زنجیره را امن نمیکند.
اعلان تراکنش و امکان تعلیق فوری دستگاه یا توکن را فعال کنید. برای بررسی جزئیات و تغییرات جدید، راهنمای هویت دیجیتال NIST SP 800-63B-4 را باز کنید و تاریخ صفحه را ببینید. منبع رسمی باید بر تجربه فردی، تبلیغ یا اسکرینشات بدون زمینه مقدم باشد.
خطای رایج، فرض اینکه تأیید چهره خطای فروشنده یا بدافزار دستگاه را ناممکن میکند است. این خطا میتواند هزینه، ریسک یا انتظار نادرست ایجاد کند. تصمیم بهتر با ثبت فرضها، مقایسه گزینهها و داشتن مسیر جایگزین شکل میگیرد؛ راهنمای مدیریت امن رمزهای عبور نیز برای تکمیل بررسی مفید است.
یک کنترل ساده انجام دهید: هدف، داده لازم، مسئول اقدام و نشانه موفقیت را در چهار سطر بنویسید. سپس نتیجه را پس از یک دوره مشخص دوباره بسنجید. این روش باعث میشود تغییر شرایط یا فناوری زود دیده شود و به جای واکنش احساسی، بر شواهد قابل پیگیری تکیه کنید.
حریم خصوصی و رضایت
داده زیستی حساس است و جمعآوری آن باید متناسب، شفاف و قابل انتخاب باشد. کاربر باید بداند هدف، نگهداری، اشتراک و راه حذف چیست. اجبار بیدلیل به چهره برای خرید ساده میتواند انتخاب واقعی را از بین ببرد.
اگر گزینه PIN یا روش امن دیگری وجود دارد، مناسبترین روش را برای شرایط خود انتخاب کنید. برای بررسی جزئیات و تغییرات جدید، مشخصات احراز هویت FIDO را باز کنید و تاریخ صفحه را ببینید. منبع رسمی باید بر تجربه فردی، تبلیغ یا اسکرینشات بدون زمینه مقدم باشد.
خطای رایج، پذیرفتن دسترسی دوربین و میکروفون دائمی برای اپی که فقط پرداخت انجام میدهد است. این خطا میتواند هزینه، ریسک یا انتظار نادرست ایجاد کند. تصمیم بهتر با ثبت فرضها، مقایسه گزینهها و داشتن مسیر جایگزین شکل میگیرد؛ راهنمای احراز هویت دومرحلهای چیست نیز برای تکمیل بررسی مفید است.
یک کنترل ساده انجام دهید: هدف، داده لازم، مسئول اقدام و نشانه موفقیت را در چهار سطر بنویسید. سپس نتیجه را پس از یک دوره مشخص دوباره بسنجید. این روش باعث میشود تغییر شرایط یا فناوری زود دیده شود و به جای واکنش احساسی، بر شواهد قابل پیگیری تکیه کنید.
در صورت سرقت گوشی چه میشود؟
امنیت به قفل دستگاه، بخش امن سختافزاری، امکان پاکسازی و سیاست کیف پول وابسته است. سارق نباید فقط با داشتن گوشی بتواند بیومتریک جدید ثبت یا روش بازیابی را تغییر دهد. اعلان بانکی و محدودیت مبلغ فرصت واکنش میدهند.
ردیابی و پاکسازی از راه دور، PIN قوی و اطلاعات تماس بانک را از قبل آماده کنید. برای بررسی جزئیات و تغییرات جدید، کاربرد Passkey در پرداخت را باز کنید و تاریخ صفحه را ببینید. منبع رسمی باید بر تجربه فردی، تبلیغ یا اسکرینشات بدون زمینه مقدم باشد.
خطای رایج، نوشتن PIN کنار گوشی یا بازگذاشتن پیشنمایش کدهای حساس روی صفحه قفل است. این خطا میتواند هزینه، ریسک یا انتظار نادرست ایجاد کند. تصمیم بهتر با ثبت فرضها، مقایسه گزینهها و داشتن مسیر جایگزین شکل میگیرد؛ راهنمای مدیریت امن رمزهای عبور نیز برای تکمیل بررسی مفید است.
یک کنترل ساده انجام دهید: هدف، داده لازم، مسئول اقدام و نشانه موفقیت را در چهار سطر بنویسید. سپس نتیجه را پس از یک دوره مشخص دوباره بسنجید. این روش باعث میشود تغییر شرایط یا فناوری زود دیده شود و به جای واکنش احساسی، بر شواهد قابل پیگیری تکیه کنید.
انتخاب سرویس پرداخت امن
اعتبار ارائهدهنده، استاندارد فنی، پشتیبانی، اعلان، سقف و فرایند اعتراض معیارهای اصلیاند. نماد بیومتریک بهتنهایی چیزی درباره ذخیرهسازی یا مسئولیت مالی نمیگوید. شرایط بازپرداخت و اختلاف تراکنش همچنان به بانک و قانون وابسته است.
یک پرداخت کوچک آزمایشی انجام دهید و محل مدیریت دستگاهها را پیدا کنید. برای بررسی جزئیات و تغییرات جدید، راهنمای هویت دیجیتال NIST SP 800-63B-4 را باز کنید و تاریخ صفحه را ببینید. منبع رسمی باید بر تجربه فردی، تبلیغ یا اسکرینشات بدون زمینه مقدم باشد.
خطای رایج، فعالکردن پرداخت در اپ ناشناخته فقط به دلیل رابط زیبا یا تخفیف است. این خطا میتواند هزینه، ریسک یا انتظار نادرست ایجاد کند. تصمیم بهتر با ثبت فرضها، مقایسه گزینهها و داشتن مسیر جایگزین شکل میگیرد؛ راهنمای احراز هویت دومرحلهای چیست نیز برای تکمیل بررسی مفید است.
یک کنترل ساده انجام دهید: هدف، داده لازم، مسئول اقدام و نشانه موفقیت را در چهار سطر بنویسید. سپس نتیجه را پس از یک دوره مشخص دوباره بسنجید. این روش باعث میشود تغییر شرایط یا فناوری زود دیده شود و به جای واکنش احساسی، بر شواهد قابل پیگیری تکیه کنید.
آینده پرداخت بیومتریک
روند اصلی به سمت Passkey و تأیید محلی است تا اصطکاک کمتر و مقاومت بیشتر در برابر فیشینگ ایجاد شود. بیومتریک احتمالاً جای همه روشها را نمیگیرد؛ دسترسپذیری، انتخاب کاربر و بازیابی برای افراد با محدودیت جسمی یا حسگر خراب ضروری است.
راهحل آیندهنگر باید بدون بیومتریک نیز مسیر امن و غیرتبعیضآمیز ارائه کند. برای بررسی جزئیات و تغییرات جدید، مشخصات احراز هویت FIDO را باز کنید و تاریخ صفحه را ببینید. منبع رسمی باید بر تجربه فردی، تبلیغ یا اسکرینشات بدون زمینه مقدم باشد.
خطای رایج، حذف کامل PIN و پشتیبانی انسانی پیش از بلوغ بازیابی حساب است. این خطا میتواند هزینه، ریسک یا انتظار نادرست ایجاد کند. تصمیم بهتر با ثبت فرضها، مقایسه گزینهها و داشتن مسیر جایگزین شکل میگیرد؛ راهنمای مدیریت امن رمزهای عبور نیز برای تکمیل بررسی مفید است.
یک کنترل ساده انجام دهید: هدف، داده لازم، مسئول اقدام و نشانه موفقیت را در چهار سطر بنویسید. سپس نتیجه را پس از یک دوره مشخص دوباره بسنجید. این روش باعث میشود تغییر شرایط یا فناوری زود دیده شود و به جای واکنش احساسی، بر شواهد قابل پیگیری تکیه کنید.
چکلیست نهایی پیش از تصمیم
| موضوع | پرسش کنترل | مدرک قابل اتکا |
|---|---|---|
| نیاز | دقیقاً چه مسئلهای حل میشود؟ | هدف و سناریوی مکتوب |
| اعتبار | ادعا از کدام مرجع میآید؟ | منبع رسمی و تاریخدار |
| ریسک | بدترین پیامد و راه برگشت چیست؟ | محدودیت، نسخه پشتیبان یا مشاوره |
| هزینه | هزینه کامل امروز و آینده چقدر است؟ | تعرفه، قرارداد و مخارج جانبی |
| بازبینی | چه زمانی نتیجه دوباره سنجیده میشود؟ | یادآور و شاخص مشخص |
نسخهای از منابع، رسیدها و تنظیمات نهایی نگه دارید. اگر پاسخ یکی از پرسشها روشن نیست، تصمیم را کوچک و برگشتپذیر کنید یا تا دریافت اطلاعات معتبر به تعویق بیندازید. گزینهای که امکان خروج و اصلاح دارد، در محیط متغیر معمولاً از تعهد بزرگ و فوری منطقیتر است.
پرداخت بیومتریک چیست؟ امنیت اثر انگشت، تشخیص چهره و Passkey موضوعی است که باید با داده روز و شرایط شخصی سنجیده شود. نکات بخش پاسخ کوتاه را به چکلیست تبدیل کنید، ادعاهای مهم را از منابع رسمی کنترل کنید و اثر تصمیم را پس از اجرا بسنجید. آگاهی از محدودیتها به اندازه شناخت مزایا اهمیت دارد و از هزینه یا انتظار غیرواقعی جلوگیری میکند.
مهمترین نکته درباره پرداخت بیومتریک چیست؟
آیا میتوان فقط به تبلیغات یا تجربه دیگران اعتماد کرد؟
برای شروع چه کاری انجام دهیم؟
چه زمانی باید از متخصص کمک گرفت؟
- مشخصات احراز هویت FIDO: مشاهده منبع رسمی
- کاربرد Passkey در پرداخت: مشاهده منبع رسمی
- راهنمای هویت دیجیتال NIST SP 800-63B-4: مشاهده منبع رسمی