
امنترین واکنش به لینک مشکوک این است که آن را باز نکنید و کار موردنظر را از مسیر رسمی انجام دهید. نشانی واقعی را با نگه داشتن نشانگر یا گزینه کپی لینک ببینید، دامنه ثبتشده را دقیق بخوانید و درخواست را از کانال دیگری تأیید کنید. اسکنرهای URL میتوانند سرنخ بدهند، اما ممکن است نشانی محرمانه را برای سرویس دیگری ارسال کنند و نتیجه پاک نیز تضمین ایمنی نیست.
- متن نمایشی لینک میتواند با مقصد واقعی متفاوت باشد.
- دامنه اصلی را از انتهای نام میزبان و پیش از نخستین اسلش تشخیص دهید.
- برای ورود، نشانی رسمی را خودتان تایپ یا از نشانک باز کنید.
- لینک پاک در اسکنر همچنان میتواند تازه یا هدفمند و خطرناک باشد.
چطور مقصد واقعی را ببینیم؟
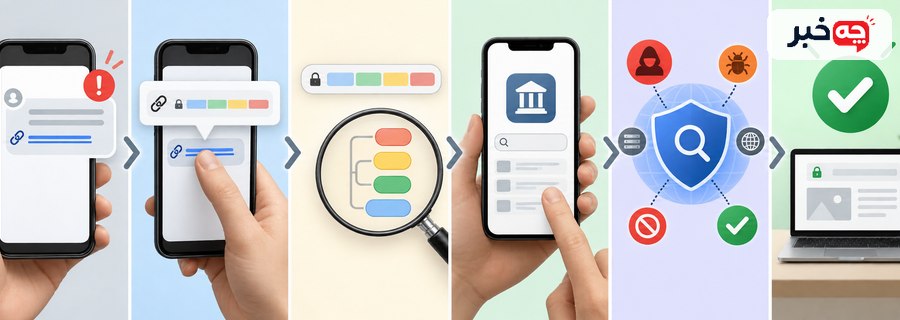
در رایانه نشانگر را بدون کلیک روی لینک نگه دارید و در گوشی از لمس طولانی استفاده کنید. مرورگر یا برنامه معمولاً نشانی مقصد را نشان میدهد؛ دکمه و تصویر نیز میتوانند لینک پنهان داشته باشند.
نشانی را فقط برای خواندن در یک یادداشت ساده کپی کنید. متن bank.example ممکن است به دامنه دیگری هدایت شود.
آن را در نوار مرورگر paste و Enter نزنید.
دامنه اصلی کدام بخش است؟
نام میزبان بین پروتکل و نخستین اسلش قرار دارد و دامنه ثبتشده نزدیک انتهای آن است. مهاجم از زیردامنه طولانی، خط فاصله، حرف مشابه و واژه برند برای گمراهی استفاده میکند.
نشانی را از راست به چپِ ساختار دامنه بررسی کنید. login.bank.example.evil.test متعلق به evil.test است.
وجود نام برند در ابتدای URL را کافی ندانید.
توضیح پایه این بخش در CISA، راهنمای مقابله با فیشینگ آمده است. هنگام استفاده از آن، دامنه همان منبع و شرایط مسئله خود را هم در نظر بگیرید.
لینک کوتاه چه خطری دارد؟
مقصد نهایی را پنهان میکند و میتواند چند بار تغییر مسیر دهد. سرویس بازکننده لینک کوتاه نیز باید معتبر باشد و برای لینک شخصی یا دارای توکن مناسب نیست.
از فرستنده بخواهید مقصد رسمی را بدون کوتاهسازی بفرستد. پیام جایزه با نشانی کوتاه سرنخ خطر است.
لینک کوتاه پیامک ناشناس را برای کنجکاوی باز نکنید.
چطور فرستنده را تأیید کنیم؟
از شماره، برنامه یا وبسایتی که خودتان از قبل میشناسید سؤال کنید. پاسخ دادن در همان رشته ممکن است کافی نباشد، چون حساب یا ایمیل فرستنده میتواند هک شده باشد.
نام سازمان را جستوجو و از صفحه رسمی وارد شوید. برای صورتحساب، برنامه رسمی بانک را مستقیم باز کنید.
شماره داخل همان پیام را مرجع تأیید نگیرید.
توضیح پایه این بخش در Google Safe Browsing، بررسی وضعیت سایت آمده است. هنگام استفاده از آن، دامنه همان منبع و شرایط مسئله خود را هم در نظر بگیرید.
اسکنر URL چه میکند؟
نشانی را با فهرستهای تهدید و گاهی تحلیلهای دیگر مقایسه میکند. Google Safe Browsing و سرویسهای مشابه برای دامنه عمومی مفیدند، اما تهدید تازه یا صفحه هدفمند ممکن است هنوز شناخته نشده باشد.
فقط URL عمومی و بدون اطلاعات حساس را بررسی کنید. توکن موجود در نشانی میتواند دسترسی حساب را منتقل کند.
لینک بازیابی رمز یا دعوت خصوصی را به سرویس عمومی نفرستید.
برای مطالعه موضوع نزدیک، راهنمای فیشینگ چیست و چگونه ایمن بمانیم را نیز ببینید.
سن دامنه چه سرنخی میدهد؟
دامنه بسیار تازه همراه با درخواست فوری میتواند احتمال فیشینگ را بیشتر کند. اطلاعات ثبت دامنه بهتنهایی اعتبار را ثابت نمیکند و بعضی دادهها با حفاظت حریم خصوصی پنهاناند.
دامنه را در ICANN Lookup با نام دقیق جستوجو کنید. سایت معتبر هکشده میتواند لینک زیانآور میزبانی کند.
قدیمی بودن دامنه را تضمین امنیت ندانید.
PDF و فایل پیوست هم لینکاند؟
بله؛ فایل میتواند اسکریپت، ماکرو یا پیوند ورود جعلی داشته باشد. نام فایل و پسوند واقعی را ببینید و درخواست غیرمنتظره را مستقل تأیید کنید. پیشنمایش ابری نیز کاملاً بدون ریسک نیست.
فایل کاری را از سامانه رسمی سازمان دریافت کنید. invoice.pdf.exe یک فایل اجرایی است، نه PDF.
برای دیدن فاکتور ناشناس ماکرو را فعال نکنید.
توضیح پایه این بخش در ICANN، جستوجوی اطلاعات دامنه آمده است. هنگام استفاده از آن، دامنه همان منبع و شرایط مسئله خود را هم در نظر بگیرید.
اگر کلیک کردیم چه کنیم؟
صفحه را ببندید و اگر اطلاعات وارد کردهاید سریع از دستگاه سالم اقدام کنید. تغییر رمز، بستن نشستها، فعال کردن MFA و تماس با بانک یا پشتیبانی رسمی بسته به داده واردشده لازم است.
زمان، نشانی و اطلاعات واردشده را ثبت کنید. ورود رمز ایمیل اهمیت بیشتری دارد چون مسیر بازیابی حسابهای دیگر است.
از شرمندگی حادثه را پنهان نکنید.
برای مطالعه موضوع نزدیک، راهنمای ساخت ایمیل مستعار برای ثبتنام را نیز ببینید.
قاعده ساده تصمیم چیست؟
اگر پیام فوریت، ترس یا جایزه میسازد، کار را از مسیر رسمی از نو آغاز کنید. لازم نیست ثابت کنید لینک بد است؛ نبود دلیل کافی برای اعتماد یعنی باز نکردن تصمیم معقولی است.
نشانک رسمی خدمات حساس را از قبل بسازید. سایت فیشینگ هم میتواند گواهی معتبر و علامت قفل داشته باشد.
قفل HTTPS را نشانه مشروع بودن کسبوکار ندانید.
راهنمای عملی مرحلهبهمرحله
ابتدا نقطه شروع را دقیق مشخص کنید. «چطور مقصد واقعی را ببینیم؟» را با وضعیت خود پاسخ دهید و نشانی را فقط برای خواندن در یک یادداشت ساده کپی کنید. سپس «دامنه اصلی کدام بخش است؟» را بررسی کنید. نشانی را از راست به چپِ ساختار دامنه بررسی کنید. اگر اطلاعات این دو مرحله کامل نیست، پیش از خرید، مصرف، اجرا یا پیگیری رسمی، همان اطلاعات را از سند، راهنمای معتبر یا بررسی مستقیم به دست آورید.
در مرحله اجرا، از فرستنده بخواهید مقصد رسمی را بدون کوتاهسازی بفرستد. نام سازمان را جستوجو و از صفحه رسمی وارد شوید. این دو اقدام باید به ترتیب انجام شوند، زیرا نتیجه مرحله نخست میتواند انتخاب مرحله دوم را تغییر دهد. پیام جایزه با نشانی کوتاه سرنخ خطر است. آنچه دیدید یا اندازه گرفتید را کوتاه و با تاریخ ثبت کنید تا بتوانید نتیجه را بعداً با شرایط مشابه مقایسه کنید.
در بازبینی میانی به پرسش «اسکنر URL چه میکند؟» برگردید. فقط URL عمومی و بدون اطلاعات حساس را بررسی کنید. سپس «سن دامنه چه سرنخی میدهد؟» را جدا بسنجید و دامنه را در ICANN Lookup با نام دقیق جستوجو کنید. توکن موجود در نشانی میتواند دسترسی حساب را منتقل کند. تغییر همزمان چند عامل تشخیص اینکه کدام اقدام مفید بوده را دشوار میکند؛ برای هر تصمیم یک دلیل و یک نشانه قابل مشاهده بنویسید.
برای تصمیم پایانی، «PDF و فایل پیوست هم لینکاند؟» و «اگر کلیک کردیم چه کنیم؟» را کنار هم بگذارید. فایل کاری را از سامانه رسمی سازمان دریافت کنید. زمان، نشانی و اطلاعات واردشده را ثبت کنید. اگر نتیجه همچنان مبهم است، نشانک رسمی خدمات حساس را از قبل بسازید. سایت فیشینگ هم میتواند گواهی معتبر و علامت قفل داشته باشد. کار را با معیار آغازین مقایسه کنید و روشن بنویسید ادامه میدهید، یک جزء را اصلاح میکنید یا برای بررسی تخصصی توقف میکنید.
چطور نتیجه را بسنجیم و تصمیم بگیریم؟
پیش از اقدام، یک وضعیت پایه بنویسید: اکنون چه چیزی میبینید، چه زمانی رخ میدهد و چه محدودیتی دارید. پاسخ پرسش «چطور مقصد واقعی را ببینیم؟» را با یک نمونه واقعی کامل کنید. مرورگر یا برنامه معمولاً نشانی مقصد را نشان میدهد؛ دکمه و تصویر نیز میتوانند لینک پنهان داشته باشند. سپس معیار موفقیت را مشخص کنید؛ برای نمونه کاهش دفعات، کوتاه شدن زمان، بهتر شدن کیفیت یا روشن شدن یک تصمیم. بدون معیار پایه، تغییر بعدی بیشتر بر حافظه و احساس لحظهای تکیه میکند.
در مرحله بعد فقط یک عامل را تغییر دهید. از فرستنده بخواهید مقصد رسمی را بدون کوتاهسازی بفرستد. نتیجه را در شرایط تا حد امکان مشابه بسنجید و کنار آن بنویسید چه چیزهایی ثابت نبودهاند. لینک کوتاه پیامک ناشناس را برای کنجکاوی باز نکنید. اگر چند تغییر همزمان انجام شوند، حتی نتیجه خوب هم نشان نمیدهد کدام اقدام مؤثر بوده است. این روش برای موضوعهای روزمره، فنی و آموزشی به یک اندازه از تصمیم عجولانه جلوگیری میکند.
برای تفسیر نتیجه، تفاوت میان همزمانی و علت را حفظ کنید. Google Safe Browsing و سرویسهای مشابه برای دامنه عمومی مفیدند، اما تهدید تازه یا صفحه هدفمند ممکن است هنوز شناخته نشده باشد. یک بار مشاهده میتواند سرنخ بسازد، اما برای نتیجهگیری کافی نیست. توکن موجود در نشانی میتواند دسترسی حساب را منتقل کند. اگر نتیجه با انتظار شما فرق داشت، داده را حذف نکنید؛ زمان، محیط، ابزار و شرایط انجام را دوباره بررسی کنید و توضیح محتمل دیگری را کنار فرض نخست بنویسید.
حد توقف را نیز از ابتدا تعیین کنید. برای دیدن فاکتور ناشناس ماکرو را فعال نکنید. اگر نشانه خطر، هزینه پیشبینینشده یا افت واضح کیفیت دیده شد، ادامه دادن فقط برای کامل کردن برنامه منطقی نیست. فایل کاری را از سامانه رسمی سازمان دریافت کنید. توقف به معنی شکست نیست؛ گاهی نشان میدهد مسئله به اطلاعات بیشتر، ابزار مناسبتر یا نظر متخصص نیاز دارد. تصمیم ایمن باید امکان بازگشت و اصلاح داشته باشد.
در پایان، نتیجه را در سه جمله ثبت کنید: چه کاری انجام شد، چه چیزی تغییر کرد و گام بعدی چیست. لازم نیست ثابت کنید لینک بد است؛ نبود دلیل کافی برای اعتماد یعنی باز نکردن تصمیم معقولی است. اگر شواهد کافی نیست، با صراحت وضعیت را «نامشخص» بنویسید و مشخص کنید برای روشن شدن چه دادهای کم دارید. سایت فیشینگ هم میتواند گواهی معتبر و علامت قفل داشته باشد. این جمعبندی کوتاه کمک میکند دفعه بعد همان مسیر بینتیجه تکرار نشود و تصمیم تازه بر سابقه قابل بررسی بنا شود.
| مرحله | پرسش | اقدام |
|---|---|---|
| شروع | چطور مقصد واقعی را ببینیم؟ | نشانی را فقط برای خواندن در یک یادداشت ساده کپی کنید. |
| بررسی | اسکنر URL چه میکند؟ | فقط URL عمومی و بدون اطلاعات حساس را بررسی کنید. |
| تصمیم | قاعده ساده تصمیم چیست؟ | نشانک رسمی خدمات حساس را از قبل بسازید. |
امنترین واکنش به لینک مشکوک این است که آن را باز نکنید و کار موردنظر را از مسیر رسمی انجام دهید. نشانی واقعی را با نگه داشتن نشانگر یا گزینه کپی لینک ببینید، دامنه ثبتشده را دقیق بخوانید و درخواست را از کانال دیگری تأیید کنید. اسکنرهای URL میتوانند سرنخ بدهند، اما ممکن است نشانی محرمانه را برای سرویس دیگری ارسال کنند و نتیجه پاک نیز تضمین ایمنی نیست. قفل HTTPS را نشانه مشروع بودن کسبوکار ندانید. پس از تغییر تنظیم، اعلان بعدی را بررسی کنید. اگر منبع هنوز پیداست، احتمال وجود نمایه، مرورگر یا برنامه دیگری را جداگانه بسنجید.