
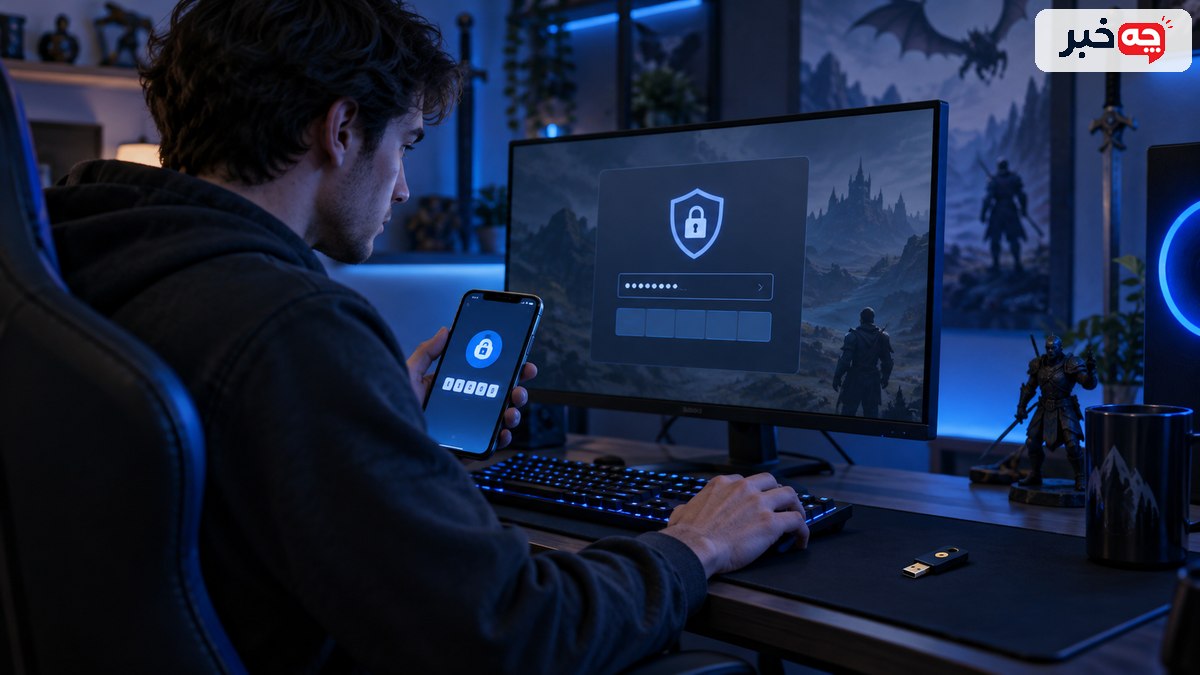
اکانت بازی فقط نام کاربری نیست؛ ممکن است خریدها، آیتمها، اطلاعات پرداخت و سالها پیشرفت را در خود نگه دارد. سرقت حساب معمولاً با رمز تکراری، صفحه ورود جعلی، بدافزار، کد تأیید فاششده یا ایمیل بازیابی ناامن رخ میدهد. امنیت حساب باید از ایمیل اصلی شروع شود و با احراز هویت چندمرحلهای، رمز یکتا و نگهداری کدهای بازیابی ادامه یابد.
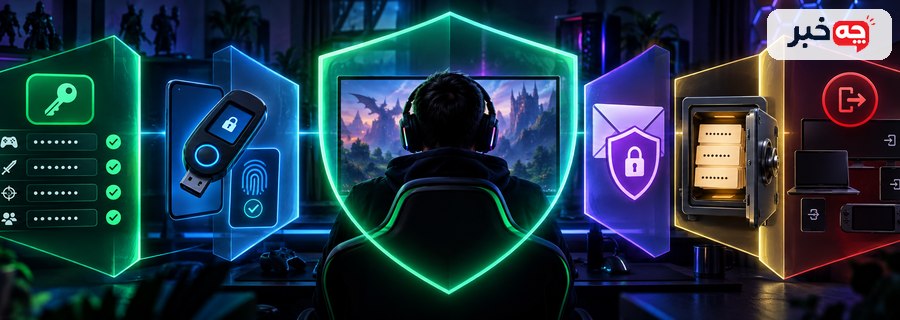
- برای هر حساب بازی یک رمز طولانی و یکتا بسازید.
- احراز هویت مقاوم در برابر فیشینگ یا برنامه تأیید بهتر از نبود MFA است.
- کد ورود و کد بازیابی را برای پشتیبانی یا دوست ارسال نکنید.
- ایمیل متصل به حساب و نشستهای فعال را مرتب بررسی کنید.
مهمترین نقطه ضعف چیست؟
رمز تکراری باعث میشود نشت یک سایت به تصاحب چند حساب منجر شود. مهاجم فهرست ایمیل و رمز لو رفته را روی سرویسهای بازی امتحان میکند. طول و یکتایی از تغییر دورهای بیدلیل مهمتر است.
با مدیر رمز برای هر حساب رمز جدا بسازید. اگر فروشگاه کوچک نشت کند، رمز متفاوت مانع ورود مستقیم به حساب بازی میشود.
یک رمز را میان بازی، ایمیل و شبکه اجتماعی تکرار نکنید.
چرا ایمیل اصلی اهمیت دارد؟
ایمیل مسیر بازنشانی رمز و تغییر مالکیت حساب است. اگر ایمیل تصاحب شود، مهاجم میتواند پیامهای امنیتی را حذف و رمز حساب بازی را عوض کند. امنیت ایمیل باید قویتر یا همسطح حساب بازی باشد.
MFA ایمیل و اعلان ورود را فعال کنید. مهاجم با دسترسی به ایمیل میتواند درخواست بازنشانی را پیش از شما تأیید کند.
ایمیل بدون حفاظت را کلید بازیابی چند حساب نکنید.
توضیح پایه این بخش در CISA، احراز هویت چندمرحلهای برای حسابها از جمله بازی آمده است. هنگام استفاده از آن، دامنه همان منبع و شرایط مسئله خود را هم در نظر بگیرید.
کدام MFA بهتر است؟
کلید امنیتی یا passkey مقاوم در برابر فیشینگ بهترین گزینه در سرویسهای پشتیبان است. برنامه تولید کد معمولاً از پیامک قویتر است. هر روش چندمرحلهای از رمز تنها بهتر است، اما مسیر بازیابی نیز باید امن باشد.
قویترین گزینه موجود پلتفرم را انتخاب کنید. کلید FIDO فقط برای دامنه واقعی پاسخ میدهد و صفحه جعلی نمیتواند آن را مصرف کند.
کد یکبارمصرف را در صفحه مشکوک وارد نکنید.
فیشینگ بازی چگونه دیده میشود؟
وعده آیتم رایگان، اخطار فوری و رأی دادن به تیم دوست از طعمههای رایج است. صفحه ورود ممکن است شبیه Steam، PlayStation یا سرویس دیگر باشد. دامنه، مدیر رمز و روش باز شدن لینک سرنخ میدهند.
سایت را از برنامه یا نشانی ذخیرهشده باز کنید. پیام دوست هکشده میتواند از شما بخواهد برای مسابقه در سایت جعلی رأی دهید.
از لینک پیام مستقیم برای ورود استفاده نکنید.
توضیح پایه این بخش در CISA، اولویت روشهای قوی احراز هویت آمده است. هنگام استفاده از آن، دامنه همان منبع و شرایط مسئله خود را هم در نظر بگیرید.
کدهای بازیابی را کجا نگه داریم؟
کدهای بازیابی باید آفلاین یا در فضای رمزگذاریشده و جدا از دستگاه اصلی باشند. اسکرینشات بدون حفاظت در گالری یا فضای ابری میتواند همان عامل دوم را دور بزند. هر کد مصرفشده را علامت بزنید.
نسخه چاپی امن یا یادداشت محافظتشده بسازید. اگر گوشی گم شود، کد آفلاین امکان بازیابی بدون اتکا به سیمکارت را میدهد.
کدها را در گفتوگو برای خودتان نفرستید.
برای مطالعه موضوع نزدیک، راهنمای نسخه پشتیبان فایل ذخیره بازی را نیز ببینید.
نشستهای فعال را چگونه کنترل کنیم؟
فهرست دستگاهها و ورودهای اخیر باید با استفاده واقعی شما تطبیق داشته باشد. خروج از همه دستگاهها پس از مشاهده ورود ناشناس مفید است. دسترسی برنامههای ثالث نیز باید بازبینی شود.
ماهانه دستگاهها و اتصالها را مرور کنید. کنسول فروختهشده ممکن است هنوز نشست حساب شما را نگه داشته باشد.
هشدار ورود از کشور ناشناس را نادیده نگیرید.
خرید و معامله اکانت چه خطری دارد؟
واگذاری حساب ممکن است خلاف شرایط سرویس باشد و مالک اولیه راه بازیابی را حفظ کند. رسید خرید غیررسمی لزوماً مالکیت دیجیتال را منتقل نمیکند. آیتم ارزان در بازار ناشناس میتواند با پرداخت سرقتی تهیه شده باشد.
شرایط رسمی پلتفرم و روش پرداخت امن را بخوانید. فروشنده میتواند پس از دریافت پول با ایمیل اولیه حساب را پس بگیرد.
برای معامله رمز و کد MFA را تحویل ندهید.
اگر حساب سرقت شد چه کنیم؟
از دستگاه سالم رمز ایمیل و حساب را عوض و پشتیبانی رسمی را خبر کنید. رسیدهای خرید، شناسه حساب و تاریخ تقریبی ساخت میتواند برای اثبات مالکیت لازم باشد. بدافزار دستگاه نیز باید بررسی شود.
نشستها را ببندید و روشهای بازیابی را بازنشانی کنید. پشتیبانی واقعی از مسیر سایت رسمی پیگیری میشود، نه حساب ناشناس در شبکه اجتماعی.
به فردی که در پیام خصوصی ادعای پشتیبانی دارد پول ندهید.
برای مطالعه موضوع نزدیک، راهنمای کاهش پینگ بازی بدون تعویض اینترنت را نیز ببینید.
چطور یک چکلیست ساده بسازیم؟
ایمیل امن، رمز یکتا، MFA، کد بازیابی و اعلان ورود پنج پایه هستند. پس از آن دسترسیهای ثالث، دستگاههای قدیمی و اطلاعات پرداخت ذخیرهشده بررسی میشوند. امنیت یک اقدام یکباره نیست.
هر سه ماه بازبینی کوتاه انجام دهید. بازبینی فصلی میتواند کنسول قدیمی و برنامه متصل فراموششده را پیدا کند.
فقط با عوض کردن مکرر یک رمز ضعیف احساس امنیت نکنید.
راهنمای عملی مرحلهبهمرحله
ابتدا نقطه شروع را دقیق مشخص کنید. «مهمترین نقطه ضعف چیست؟» را با وضعیت خود پاسخ دهید و با مدیر رمز برای هر حساب رمز جدا بسازید. سپس «چرا ایمیل اصلی اهمیت دارد؟» را بررسی کنید. MFA ایمیل و اعلان ورود را فعال کنید. اگر اطلاعات این دو مرحله کامل نیست، پیش از خرید، مصرف، اجرا یا پیگیری رسمی، همان اطلاعات را از سند، راهنمای معتبر یا بررسی مستقیم به دست آورید.
در مرحله اجرا، قویترین گزینه موجود پلتفرم را انتخاب کنید. سایت را از برنامه یا نشانی ذخیرهشده باز کنید. این دو اقدام باید به ترتیب انجام شوند، زیرا نتیجه مرحله نخست میتواند انتخاب مرحله دوم را تغییر دهد. کلید FIDO فقط برای دامنه واقعی پاسخ میدهد و صفحه جعلی نمیتواند آن را مصرف کند. آنچه دیدید یا اندازه گرفتید را کوتاه و با تاریخ ثبت کنید تا بتوانید نتیجه را بعداً با شرایط مشابه مقایسه کنید.
در بازبینی میانی به پرسش «کدهای بازیابی را کجا نگه داریم؟» برگردید. نسخه چاپی امن یا یادداشت محافظتشده بسازید. سپس «نشستهای فعال را چگونه کنترل کنیم؟» را جدا بسنجید و ماهانه دستگاهها و اتصالها را مرور کنید. اگر گوشی گم شود، کد آفلاین امکان بازیابی بدون اتکا به سیمکارت را میدهد. تغییر همزمان چند عامل تشخیص اینکه کدام اقدام مفید بوده را دشوار میکند؛ برای هر تصمیم یک دلیل و یک نشانه قابل مشاهده بنویسید.
برای تصمیم پایانی، «خرید و معامله اکانت چه خطری دارد؟» و «اگر حساب سرقت شد چه کنیم؟» را کنار هم بگذارید. شرایط رسمی پلتفرم و روش پرداخت امن را بخوانید. نشستها را ببندید و روشهای بازیابی را بازنشانی کنید. اگر نتیجه همچنان مبهم است، هر سه ماه بازبینی کوتاه انجام دهید. بازبینی فصلی میتواند کنسول قدیمی و برنامه متصل فراموششده را پیدا کند. کار را با معیار آغازین مقایسه کنید و روشن بنویسید ادامه میدهید، یک جزء را اصلاح میکنید یا برای بررسی تخصصی توقف میکنید.
چطور نتیجه را بسنجیم و تصمیم بگیریم؟
پیش از اقدام، یک وضعیت پایه بنویسید: اکنون چه چیزی میبینید، چه زمانی رخ میدهد و چه محدودیتی دارید. پاسخ پرسش «مهمترین نقطه ضعف چیست؟» را با یک نمونه واقعی کامل کنید. مهاجم فهرست ایمیل و رمز لو رفته را روی سرویسهای بازی امتحان میکند. طول و یکتایی از تغییر دورهای بیدلیل مهمتر است. سپس معیار موفقیت را مشخص کنید؛ برای نمونه کاهش دفعات، کوتاه شدن زمان، بهتر شدن کیفیت یا روشن شدن یک تصمیم. بدون معیار پایه، تغییر بعدی بیشتر بر حافظه و احساس لحظهای تکیه میکند.
در مرحله بعد فقط یک عامل را تغییر دهید. قویترین گزینه موجود پلتفرم را انتخاب کنید. نتیجه را در شرایط تا حد امکان مشابه بسنجید و کنار آن بنویسید چه چیزهایی ثابت نبودهاند. کد یکبارمصرف را در صفحه مشکوک وارد نکنید. اگر چند تغییر همزمان انجام شوند، حتی نتیجه خوب هم نشان نمیدهد کدام اقدام مؤثر بوده است. این روش برای موضوعهای روزمره، فنی و آموزشی به یک اندازه از تصمیم عجولانه جلوگیری میکند.
برای تفسیر نتیجه، تفاوت میان همزمانی و علت را حفظ کنید. اسکرینشات بدون حفاظت در گالری یا فضای ابری میتواند همان عامل دوم را دور بزند. هر کد مصرفشده را علامت بزنید. یک بار مشاهده میتواند سرنخ بسازد، اما برای نتیجهگیری کافی نیست. اگر گوشی گم شود، کد آفلاین امکان بازیابی بدون اتکا به سیمکارت را میدهد. اگر نتیجه با انتظار شما فرق داشت، داده را حذف نکنید؛ زمان، محیط، ابزار و شرایط انجام را دوباره بررسی کنید و توضیح محتمل دیگری را کنار فرض نخست بنویسید.
حد توقف را نیز از ابتدا تعیین کنید. برای معامله رمز و کد MFA را تحویل ندهید. اگر نشانه خطر، هزینه پیشبینینشده یا افت واضح کیفیت دیده شد، ادامه دادن فقط برای کامل کردن برنامه منطقی نیست. شرایط رسمی پلتفرم و روش پرداخت امن را بخوانید. توقف به معنی شکست نیست؛ گاهی نشان میدهد مسئله به اطلاعات بیشتر، ابزار مناسبتر یا نظر متخصص نیاز دارد. تصمیم ایمن باید امکان بازگشت و اصلاح داشته باشد.
در پایان، نتیجه را در سه جمله ثبت کنید: چه کاری انجام شد، چه چیزی تغییر کرد و گام بعدی چیست. پس از آن دسترسیهای ثالث، دستگاههای قدیمی و اطلاعات پرداخت ذخیرهشده بررسی میشوند. امنیت یک اقدام یکباره نیست. اگر شواهد کافی نیست، با صراحت وضعیت را «نامشخص» بنویسید و مشخص کنید برای روشن شدن چه دادهای کم دارید. بازبینی فصلی میتواند کنسول قدیمی و برنامه متصل فراموششده را پیدا کند. این جمعبندی کوتاه کمک میکند دفعه بعد همان مسیر بینتیجه تکرار نشود و تصمیم تازه بر سابقه قابل بررسی بنا شود.
| مرحله | پرسش | اقدام |
|---|---|---|
| شروع | مهمترین نقطه ضعف چیست؟ | با مدیر رمز برای هر حساب رمز جدا بسازید. |
| بررسی | کدهای بازیابی را کجا نگه داریم؟ | نسخه چاپی امن یا یادداشت محافظتشده بسازید. |
| تصمیم | چطور یک چکلیست ساده بسازیم؟ | هر سه ماه بازبینی کوتاه انجام دهید. |
اکانت بازی فقط نام کاربری نیست؛ ممکن است خریدها، آیتمها، اطلاعات پرداخت و سالها پیشرفت را در خود نگه دارد. سرقت حساب معمولاً با رمز تکراری، صفحه ورود جعلی، بدافزار، کد تأیید فاششده یا ایمیل بازیابی ناامن رخ میدهد. امنیت حساب باید از ایمیل اصلی شروع شود و با احراز هویت چندمرحلهای، رمز یکتا و نگهداری کدهای بازیابی ادامه یابد. فقط با عوض کردن مکرر یک رمز ضعیف احساس امنیت نکنید. تجربه واقعی بازی و فهرست تغییرات سازنده را کنار نام نسخه بگذارید؛ برچسب بازاریابی بهتنهایی درباره کیفیت نسخه داوری نمیکند.